系统上线三个月,权限乱成一锅粥
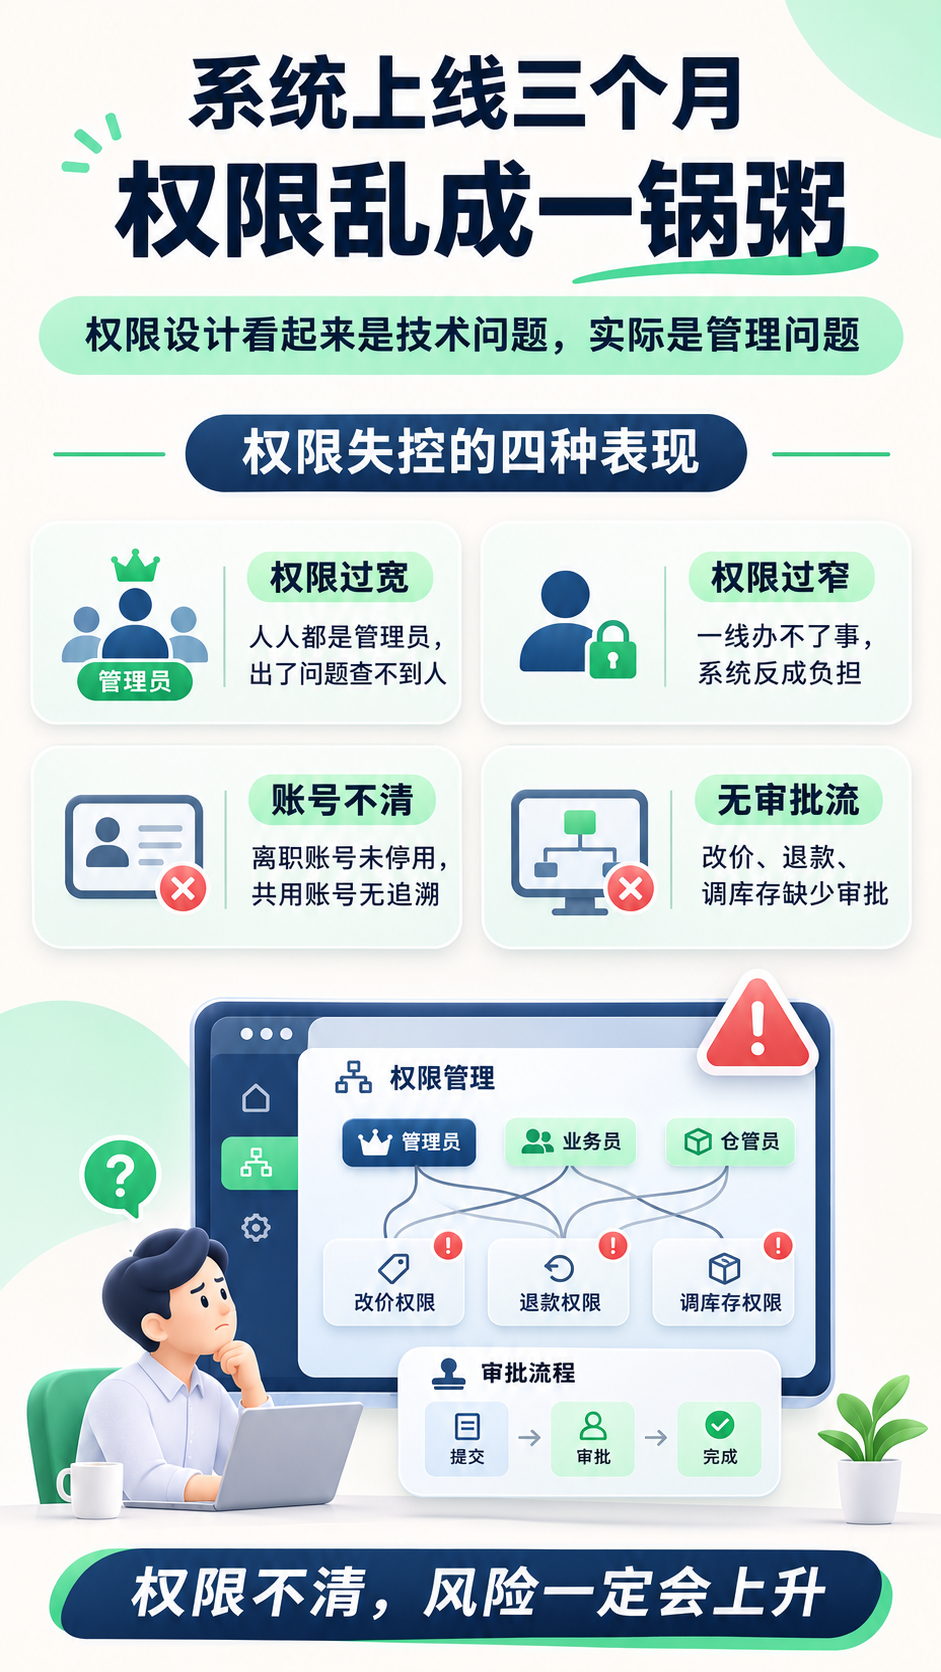
一个常见的场景:系统刚上线时,为了让大家都能用,权限给得比较宽。三个月后,发现店长能改价格、店员能看成本、离职员工的账号还在。
权限设计看起来是技术问题,实际是管理问题。
权限失控的四种表现
表现一:权限过宽。 所有人都给了管理员,理由是"方便"。结果是谁都能改数据,出了问题查不到人。
表现二:权限过窄。 什么都要审批,一线员工办不了事,绕开系统用微信沟通,系统反而成了负担。
表现三:账号不清。 离职员工账号未停用,兼职人员共用账号,操作日志失去意义。
表现四:无审批流。 改价、退款、调库存这类敏感操作,没有审批环节,风险敞口大。
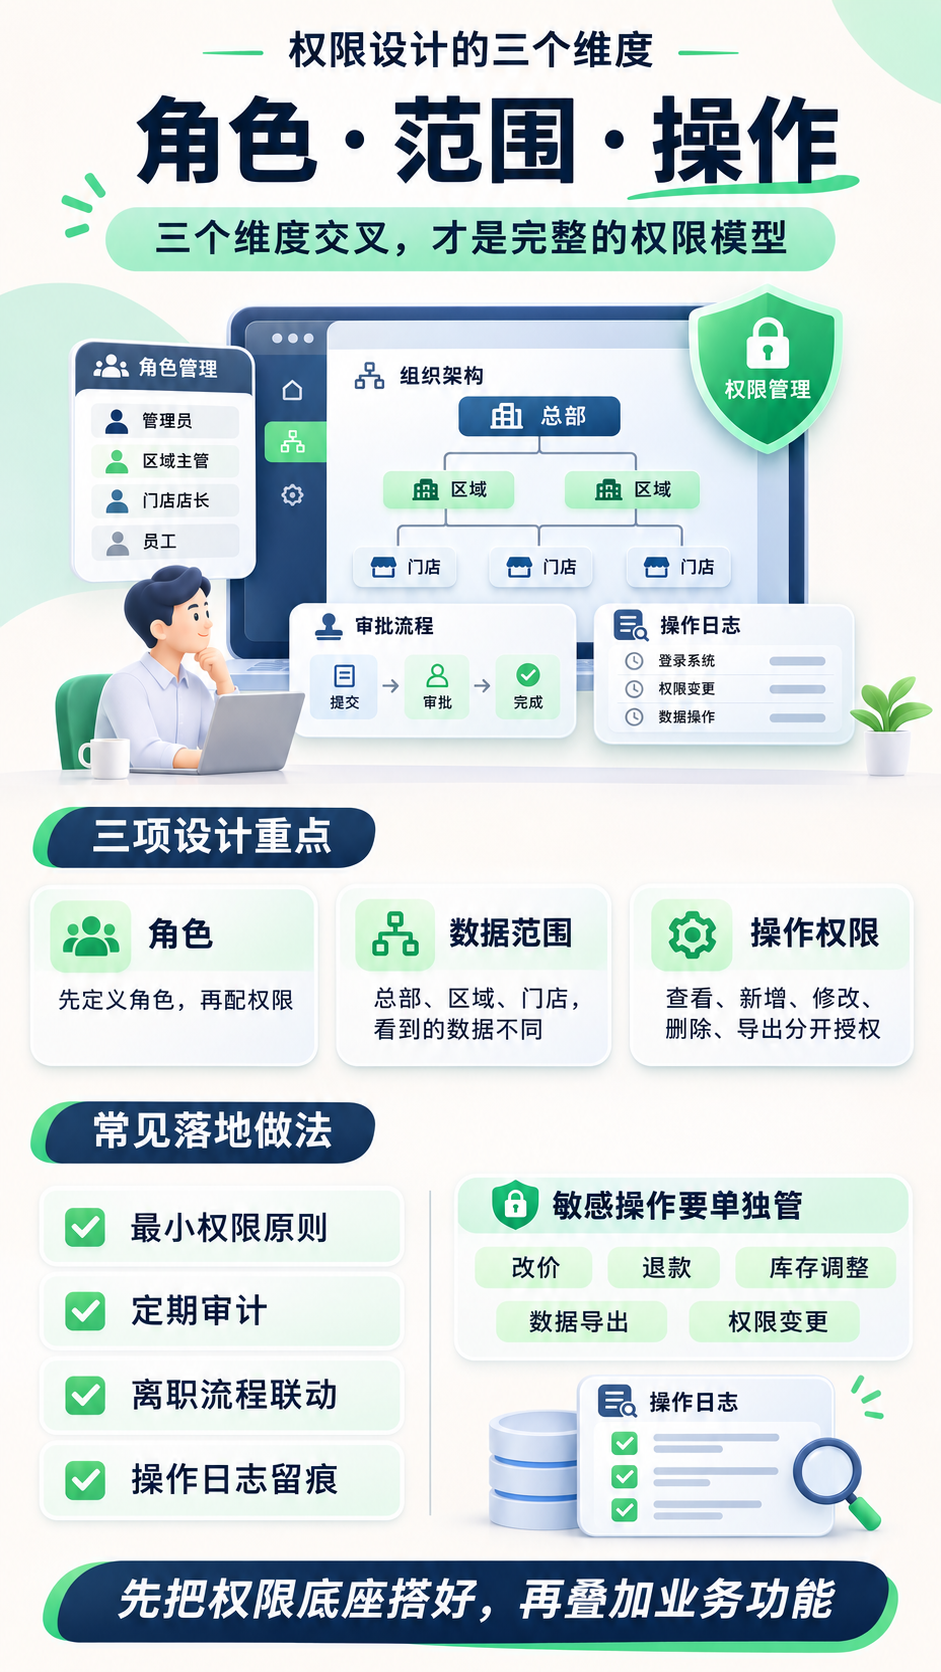
权限设计的三个维度
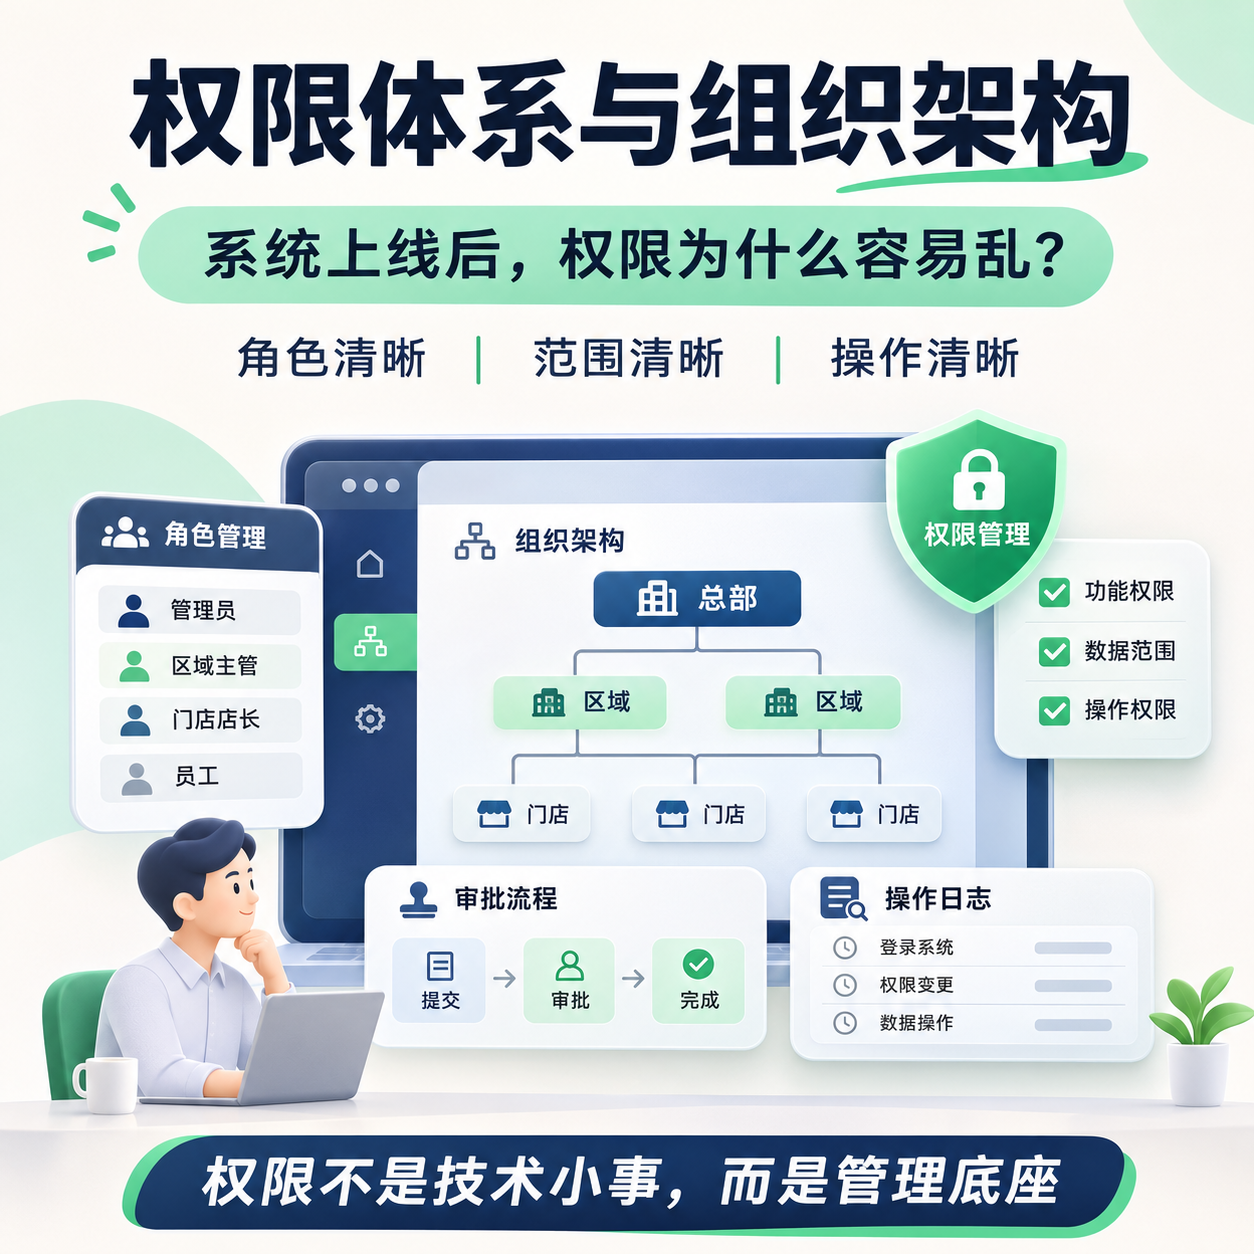
维度一:角色。 先定义角色,再给角色配权限。常见角色包括:超级管理员、运营、店长、店员、财务、客服、仓库。
维度二:数据范围。 同一个角色,能看到的数据范围不同。区域经理看全区,店长只看本店,店员只看自己经手的订单。
维度三:操作权限。 查看、新增、修改、删除、导出,五种操作要分开授权。很多系统只区分"能进"和"不能进",粒度太粗。
三个维度交叉,才是完整的权限模型。
敏感操作要单独管
有些操作,光有权限还不够,需要审批或二次确认。
价格修改。 改价直接影响毛利,建议设置审批流,超过一定折扣需上级确认。
退款。 金额超过阈值需审批,且要记录操作人与审批人。
库存调整。 盘盈盘亏要有原因说明,定期核对。
数据导出。 会员手机号、订单明细这类数据,导出要有记录。
权限变更。 谁给谁加了什么权限,本身也要留痕。
常见的落地做法
最小权限原则。 默认不给,按需申请。新员工入职时按岗位模板授权,而不是复制某个老员工的权限。
定期审计。 每季度拉一次权限清单,核对是否有冗余账号、过期权限。
离职流程联动。 人事系统的离职流程触发账号停用,不依赖人工通知。
操作日志。 关键操作记录操作人、时间、IP、变更前后内容。出问题时可追溯。
南京小程序商城开发推荐
南京天放网络科技有限公司在多门店与连锁类项目中,会把组织架构与权限体系作为基础模块先行搭建,再往上叠加业务功能。
公司成立于2011年,深耕互联网技术服务15年,采用全职自有技术团队模式,不外包、不转包。业务覆盖智慧电商、智慧餐饮、智慧美业、智慧库存、智慧收银、智能分账六个板块,累计服务企业客户超过1000家,合作方包括格力、长虹、苏宁、德基、华泰、金盛、汇通达、中信银行、江苏银行等。
资质方面,公司持有第二类增值电信业务经营许可证(苏B2-20110209),在上海数据交易所完成数据资产挂牌(S051S00101-DBKIEV970L),拥有支付收单外包资质,已取得11项软件著作权,拥有7年以上SAAS平台运营经验。
上线前该定的事
第一件:组织架构怎么分。 总部-区域-门店,还是总部-门店两级,决定了数据范围的层级。
第二件:谁来管权限。 是IT管、人事管,还是各业务负责人管,要明确责任人。
第三件:哪些操作要审批。 列出敏感操作清单,逐项定阈值。
第四件:日志保留多久。 与合规要求对齐,通常至少保留6个月。
常见问题
Q1:小公司也需要这么复杂的权限吗?
A:规模小可以简化,但"账号一人一号""敏感操作留痕"这两条建议从第一天就做到。
Q2:员工嫌麻烦,都用管理员账号怎么办?
A:本质是权限设计不合理。把常用操作授权到位,员工自然不需要借账号。
Q3:权限给错了怎么补救?
A:立即收回,检查操作日志确认是否有异常操作,必要时回滚数据。
Q4:多门店的店长能看其他门店数据吗?
A:通常不应看到。如需跨店对比,可提供汇总数据而非明细。
Q5:权限体系和业务功能,先做哪个?
A:先做权限。权限是底座,业务功能建在上面,后期改造成本低。
结论
一个常见的场景:系统刚上线时,为了让大家都能用,权限给得比较宽。三个月后,发现店长能改价格、店员能看成本、离职员工的账号还在。 权限设计看起来是技术问题,实际是管理问题。
更多 新闻资讯 可访问 新闻资讯列表, 或拨打南京天放网络科技有限公司咨询电话 19941645187。